Por qué las firmas ya no alcanzan
Un antivirus tradicional compara cada archivo contra una base de firmas, que son huellas de amenazas que alguien ya vio antes. Con lo conocido funciona. El problema es que los atacantes cambian el código de su malware en cada campaña, usan ataques sin archivo que viven en la memoria y se apoyan en herramientas del propio sistema, como PowerShell. Para cuando la firma existe, el daño ya está hecho.
SentinelOne ataca ese problema con dos modelos de inteligencia artificial que corren dentro del agente.
Capa 1: IA estática, antes de que el archivo se abra
Cuando llega un archivo al equipo, ya sea por mail, descarga o pendrive, la IA estática lo revisa antes de que se ejecute. Mira cómo está armado y decide si es malicioso, aunque sea una variante que nunca se vio. El modelo lo entrena el equipo de SentinelOne con muestras reales y se actualiza con cada versión del agente.
La decisión se toma en el equipo. Si hay conexión, el agente puede sumar una consulta a la nube de SentinelOne, pero no la necesita para frenar la amenaza.
Capa 2: IA de comportamiento, mientras el programa corre
Hay ataques que no traen ningún archivo raro: usan programas legítimos para hacer cosas que no deberían. Por eso la segunda capa mira en tiempo real qué hace cada proceso. Cifrar cientos de archivos en un minuto, borrar las copias de seguridad de Windows, meter código en otro proceso o leer contraseñas de la memoria son señales de ataque, lo haga el programa que lo haga.
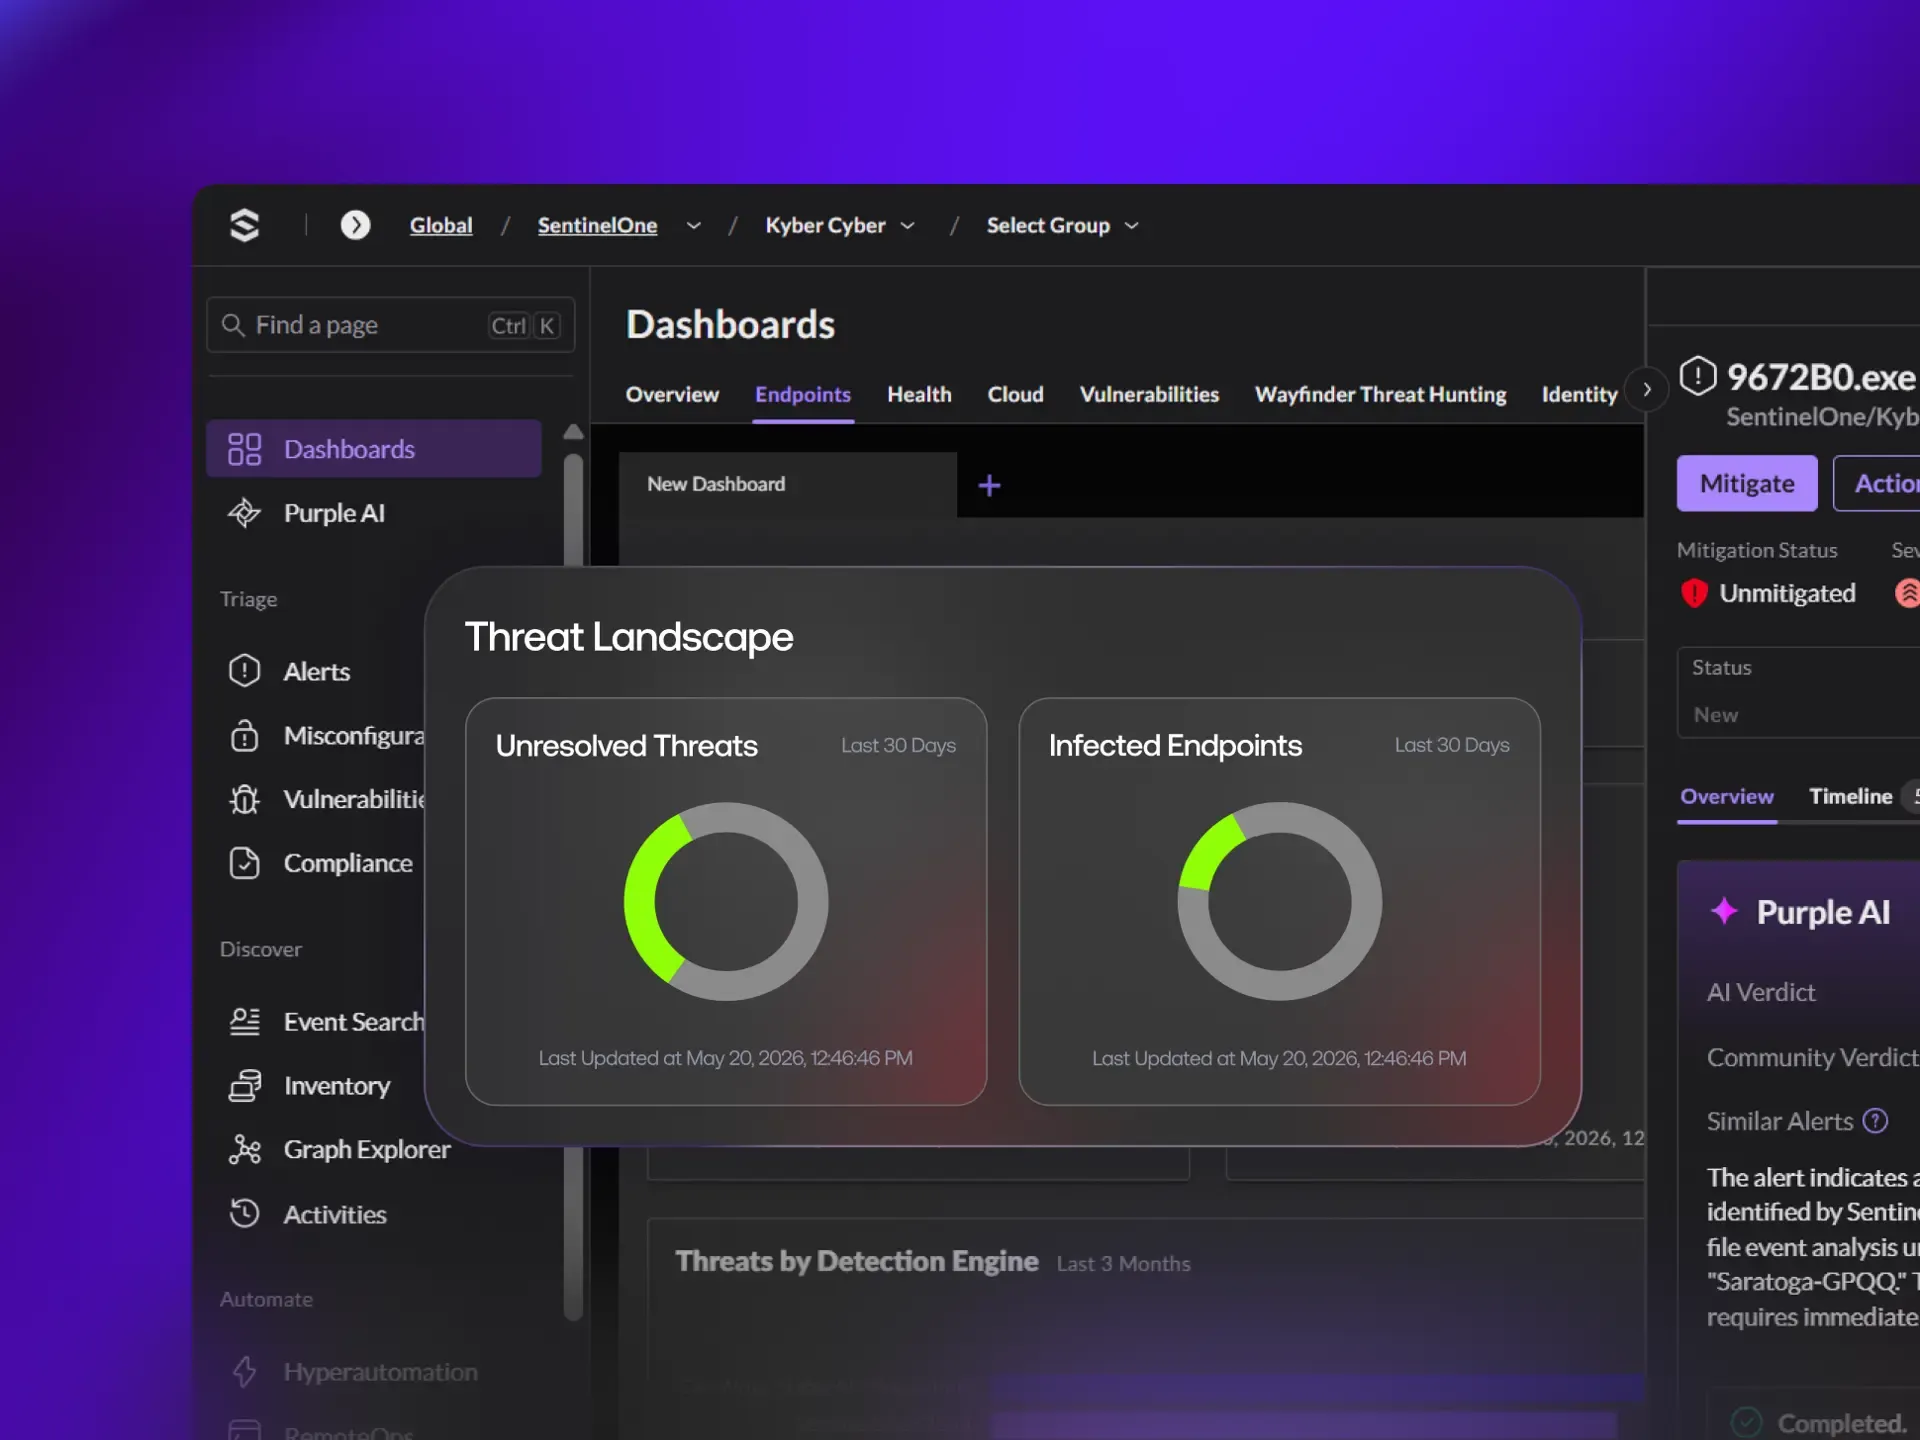
Storyline™: el contexto de cada alerta
Mientras vigila, el agente va agrupando los eventos relacionados en una sola historia: qué proceso arrancó, qué archivos tocó, a qué direcciones se conectó y qué otros procesos lanzó. Cada paso se relaciona con las técnicas del marco MITRE ATT&CK®.
Así IT no recibe cientos de alertas sueltas, sino un incidente que se entiende de punta a punta. Esa misma historia es la que después permite deshacer el ataque, como contamos en Respuesta y rollback.
Qué dicen las evaluaciones independientes
En las evaluaciones MITRE ATT&CK® Enterprise de 2024, SentinelOne informó 100% de detección, sin demoras y con 88% menos alertas que la mediana de los participantes. En 2025 no participó de esa ronda, así que ese es su último resultado publicado.
Gartner® lo ubicó como Líder en su Magic Quadrant™ de plataformas de protección de endpoints (EPP) de 2026, por sexto año consecutivo.
Qué significa para tu empresa
- Protección sin conexión. Las notebooks que se usan fuera de la oficina quedan igual de cubiertas.
- Menos ruido. Un incidente con contexto en lugar de decenas de alertas que nadie llega a mirar.
- Equipos que no se ponen lentos. El agente es liviano y no depende de escaneos completos programados.
Preguntas frecuentes
¿SentinelOne necesita internet para proteger el equipo?
No. El análisis de archivos y de comportamiento corre en el agente instalado en el equipo. Cuando vuelve a tener conexión, le manda a la consola todo lo que pasó mientras estuvo offline.
¿Reemplaza al antivirus que tengo hoy?
Sí. SentinelOne cumple la función del antivirus y suma detección y respuesta. En ityd planificamos el cambio para que ningún equipo quede sin protección mientras migramos.
¿Qué sistemas operativos cubre?
Windows (incluidas versiones viejas que Microsoft ya no soporta), macOS y las principales distribuciones de Linux. Cada sistema tiene su agente y todos se administran desde la misma consola.
¿Hace falta actualizar firmas todos los días?
No. La detección no depende de una base de firmas. Los modelos de IA se actualizan junto con las versiones del agente.
Contenido informativo armado con documentación pública de SentinelOne. Lo que incluye cada plan se confirma en la propuesta.
Fuentes: