Respuesta en segundos, sin esperar a una persona
Cada grupo de equipos tiene una política. En modo protección, el agente actúa apenas confirma una amenaza, sin esperar a que alguien vea la alerta. Un ataque que arranca un sábado a las 3 de la mañana se frena igual que uno a media tarde.
Si preferís revisar antes de actuar, la política puede quedar en modo detección: el agente avisa y la respuesta se lanza desde la consola.
Las cuatro acciones
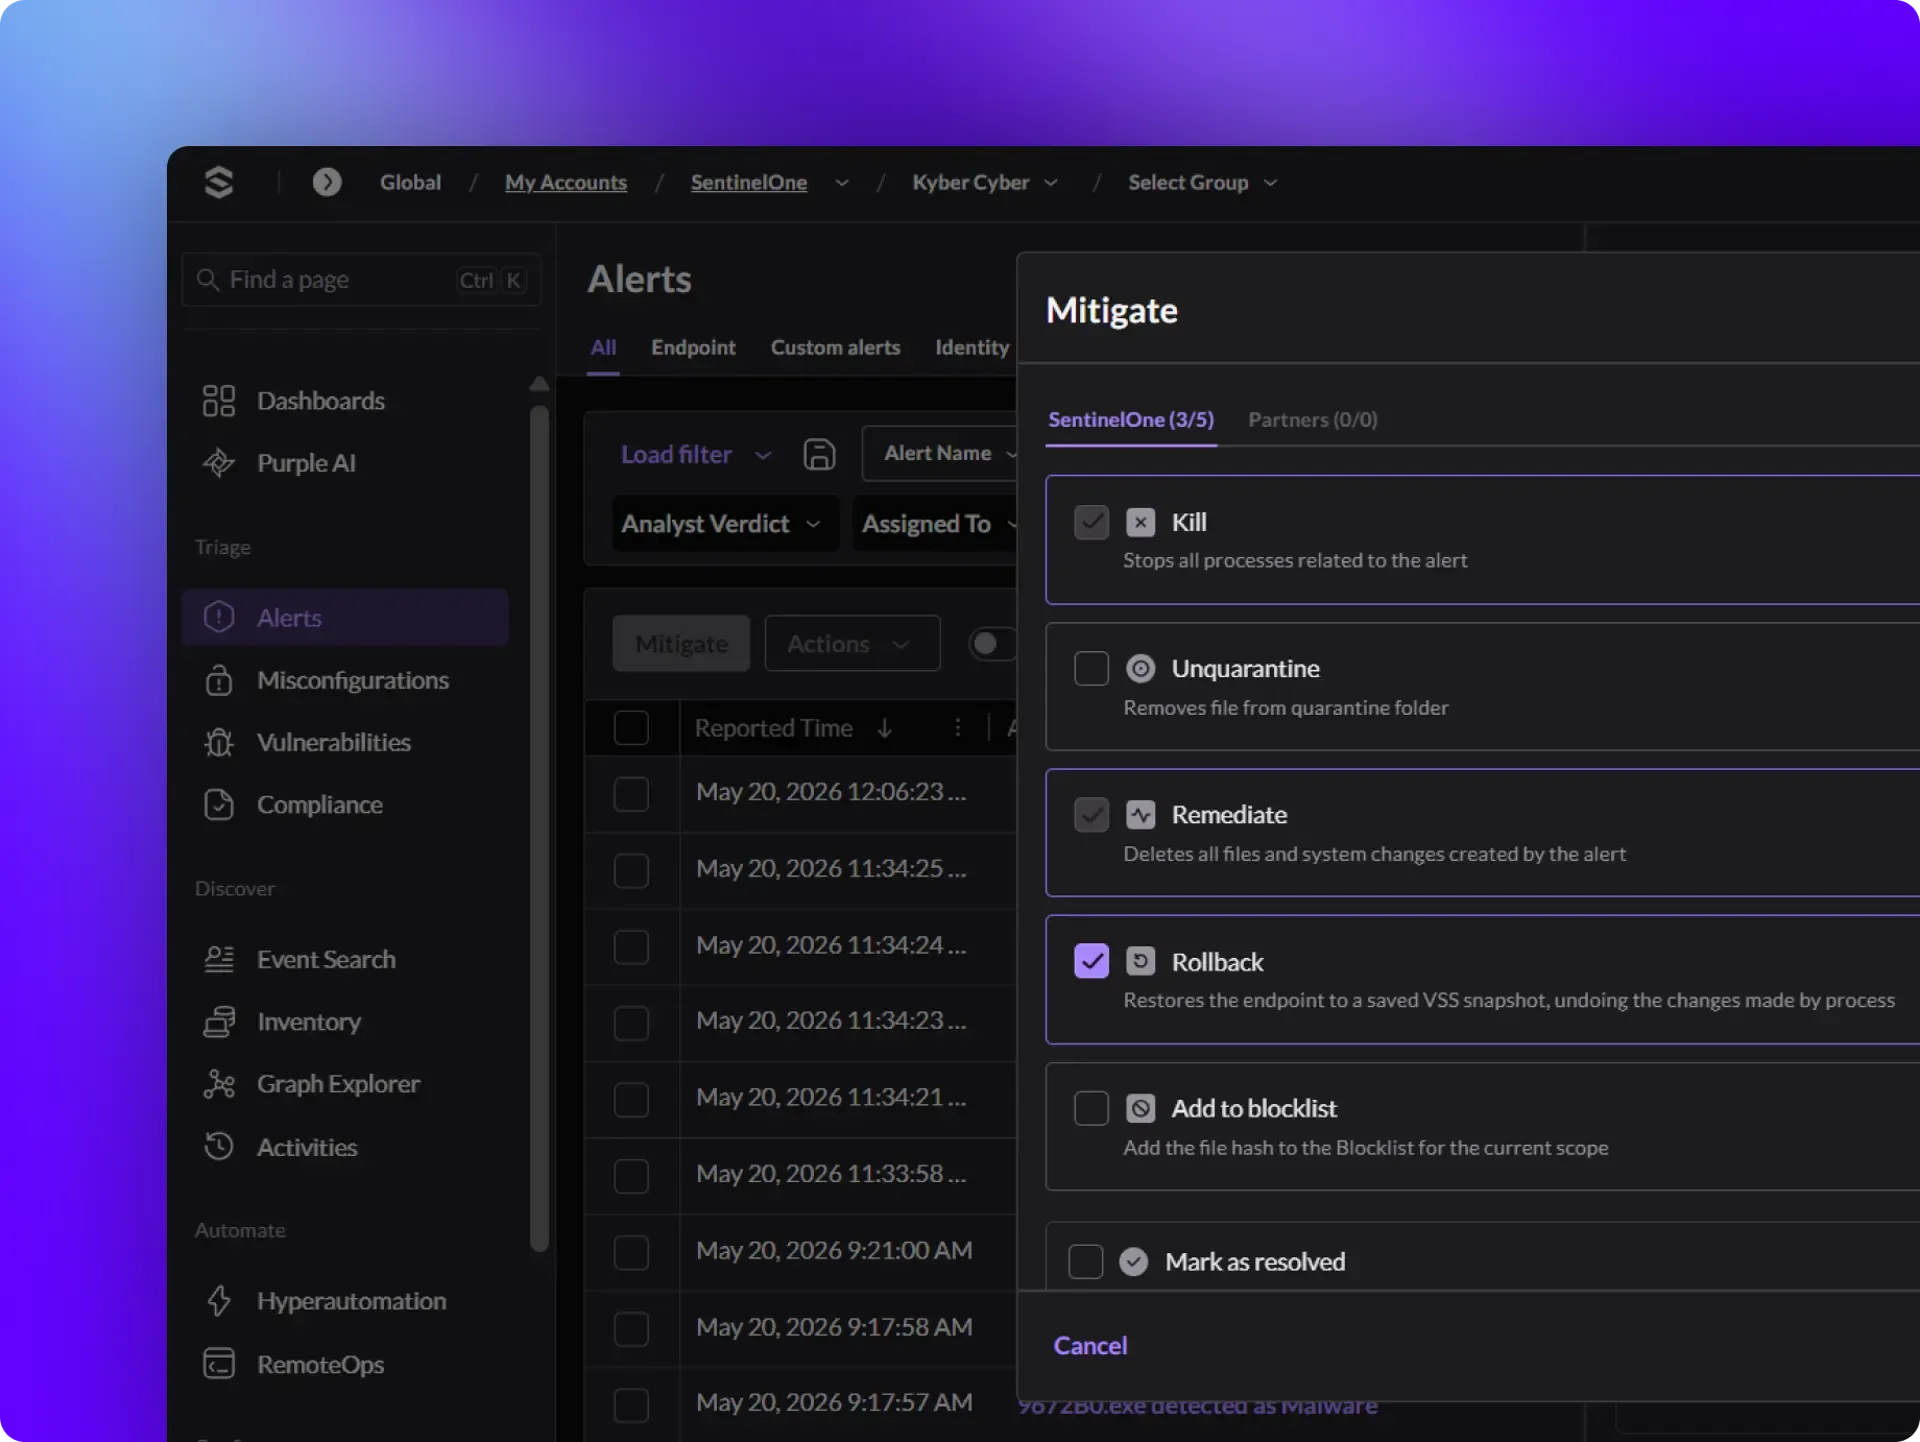
Gracias a Storyline™, el agente sabe qué procesos, archivos y cambios son parte del ataque. Sobre esa historia aplica cuatro acciones:
- KillFrena el proceso malicioso y todos los que lanzó.
- QuarantineManda los archivos maliciosos a cuarentena, donde no se pueden ejecutar.
- RemediateDeshace lo que hizo el ataque: claves de registro, tareas programadas y archivos creados.
- RollbackDevuelve los archivos modificados o cifrados a su versión anterior (Windows).
Cómo funciona el rollback
En Windows, el agente guarda instantáneas de los archivos con el servicio de instantáneas de volumen (VSS) del sistema, por defecto cada 4 horas, y las protege para que el ransomware no las pueda borrar, que es lo primero que suele intentar. Si el ataque llega a cifrar documentos, el rollback los reemplaza por la versión anterior con un clic, o solo, según la política.
Aislar el equipo de la red
Si hay sospechas de que el atacante quiere saltar a otros equipos, el equipo afectado se puede aislar de la red. Queda desconectado de todo menos de la consola de SentinelOne, así IT puede seguir investigando y liberarlo cuando esté limpio.
Respuesta manual desde la consola
Para los casos que piden intervención, desde la consola se lanzan las mismas acciones sobre uno o muchos equipos a la vez. Desde el plan Control también hay shell remoto para entrar al equipo sin ir hasta el puesto.
Preguntas frecuentes
¿El rollback de SentinelOne recupera todos los archivos?
Recupera los archivos que el ataque modificó y que estaban en la última instantánea del agente en Windows (por defecto se toma una cada 4 horas). Lo que se creó o cambió después de esa instantánea no se puede recuperar. Por eso igual recomendamos tener backup.
¿Puedo hacer que solo avise y no actúe?
Sí. Cada política puede estar en modo detección (avisa y vos decidís) o en modo protección (actúa sola). Se configura por grupo de equipos y se puede cambiar cuando quieras.
¿La respuesta funciona sin internet?
Sí. Las acciones automáticas corren en el agente, con o sin conexión.
¿El rollback funciona en Mac o Linux?
No. El rollback usa las instantáneas de volumen de Windows, así que está disponible solo en equipos Windows. En macOS y Linux el agente igual frena el ataque y limpia lo que dejó.
Contenido informativo armado con documentación pública de SentinelOne. Lo que incluye cada plan se confirma en la propuesta.
Fuentes: